 Magyar
 English



A DKIM (DomainKeys Identified Mail) egy e-mail-hitelesítési módszer: a küldő szerver minden kimenő levelet digitálisan aláír, a címzett szervere pedig a domain DNS-ében közzétett nyilvános kulccsal ellenőrzi az aláírást. Ha az aláírás érvényes, a címzett biztos lehet benne, hogy a levél valóban a domain nevében, egy arra jogosult szerverről érkezett, és útközben senki nem módosította.
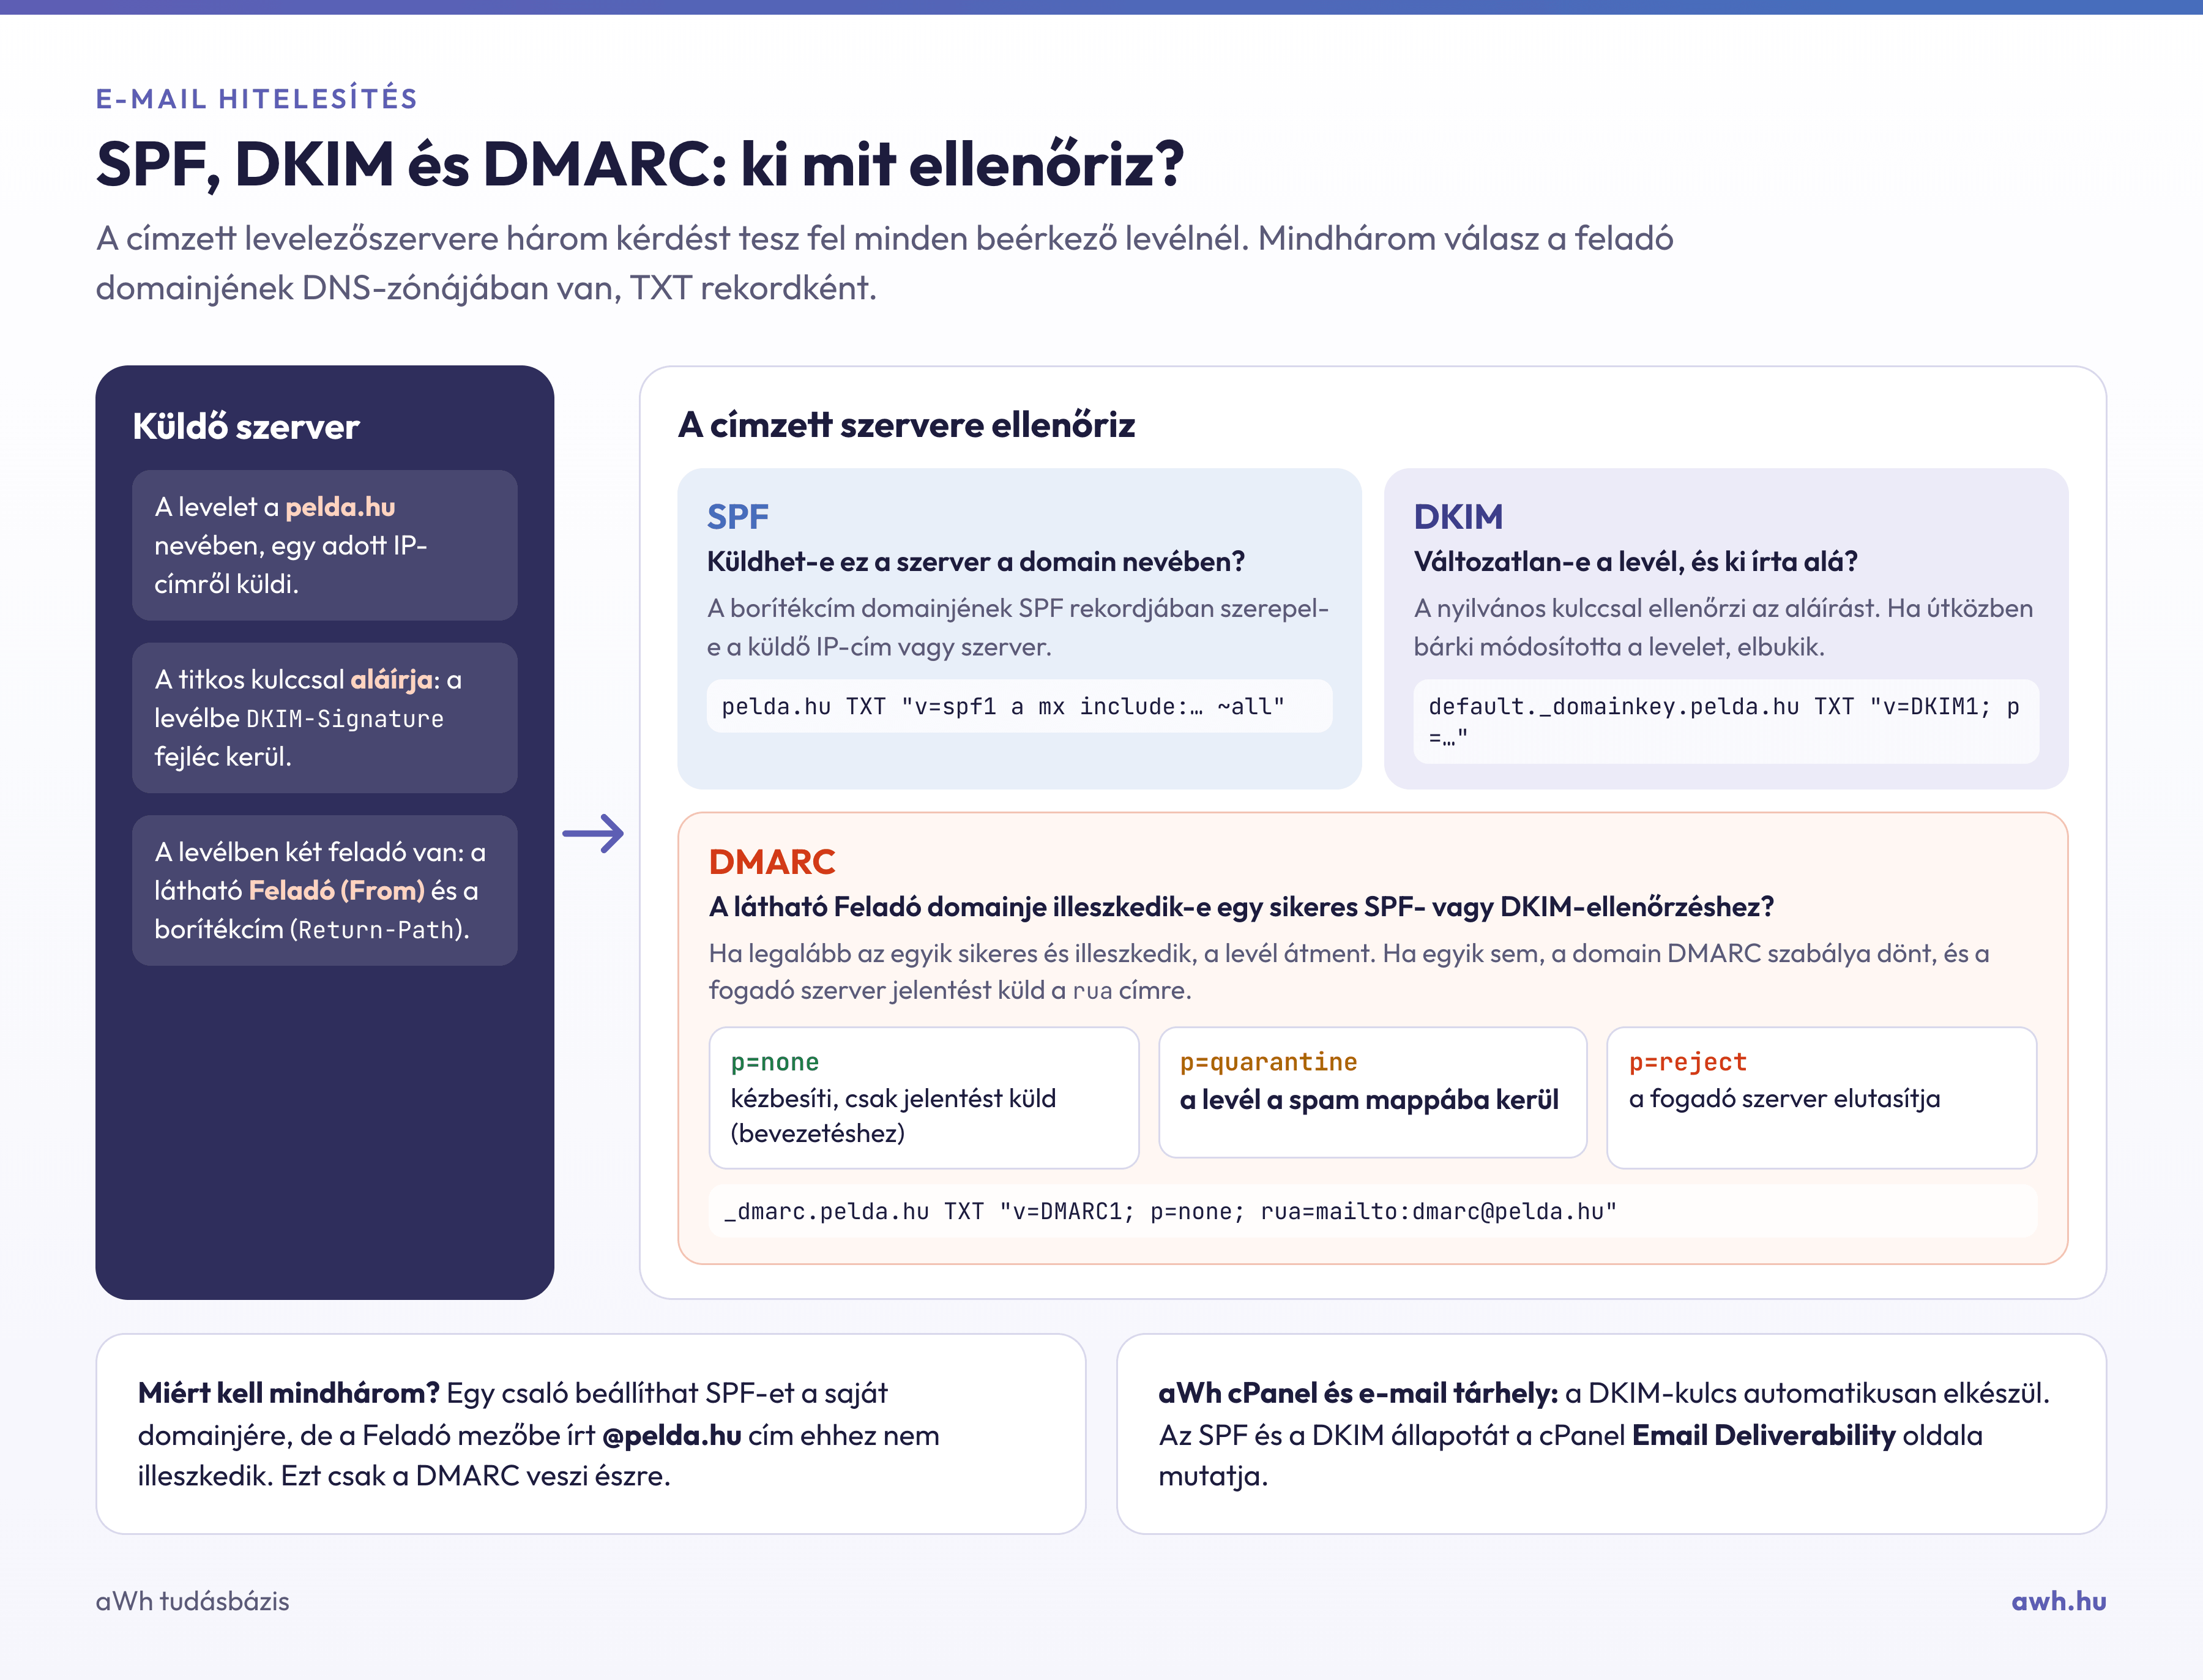
Hogyan működik?
- A levelezőszerveren van egy titkos (privát) kulcs. Ezzel a szerver aláírást készít a levél fejlécének és törzsének egyes részeiről, és az aláírást
DKIM-Signaturefejlécként a levélhez csatolja. - A domain DNS-ében egy TXT rekord tartalmazza a hozzá tartozó nyilvános kulcsot. A rekord neve egy úgynevezett szelektorból és a
_domainkeycímkéből áll, példáuldefault._domainkey.pelda.hu. - A címzett szervere a levélben megadott szelektor alapján lekérdezi a nyilvános kulcsot, és ellenőrzi vele az aláírást.
Egy DKIM-rekord értéke például így néz ki (a p= után álló kulcs a valóságban több száz karakter hosszú):
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...
Egy domainhez több DKIM-rekord is tartozhat, különböző szelektorokkal: például egy a saját levelezőszerverhez, egy másik egy hírlevélküldő szolgáltatáshoz. Egyes szolgáltatók a kulcsot nem TXT, hanem a saját DNS-ükre mutató CNAME rekordként adják meg.
DKIM az aWh tárhelyein
Email tárhely és cPanel tárhely szolgáltatásainkban a DKIM kulcs automatikusan elkészül, és ha a domain a mi névszervereinkre mutat, a rekord is bekerül a zónába. A cPanelben az E-mail kézbesíthetőség (Email Deliverability) menüpont mutatja, hogy a DKIM és az SPF rekord megfelelő-e; ha a domain DNS-ét máshol (például Cloudflare-en) kezeli, ugyanitt találja a rekordot, amelyet ott kell felvennie.
Hogyan ellenőrizhető?
Küldjön egy levelet egy Gmail-címre, nyissa meg, és a menüben válassza az Eredeti megjelenítése lehetőséget. A fejlécben a DKIM: 'PASS' sor jelzi, hogy az aláírás rendben van. A levél fejlécében, a DKIM-Signature sor s= értékében a szelektort is megtalálja.
A közzétett rekordot ingyenes DKIM ellenőrző eszközünkkel vizsgálhatja meg: lekérdezi a domain nyilvános kulcsát, ellenőrzi a rekord szintaxisát és a kulcs hosszát (2048 bites kulcs ajánlott), és jelzi, ha a kulcs bemásoláskor csonkolódott. Ha nem tudja a szelektort, az eszköz a gyakoriakat próbálja végig. Parancssorból a rekord így kérdezhető le:
dig TXT default._domainkey.pelda.hu +short
Miért fontos?
A Gmail és a Yahoo 2024 óta elvárja, hogy a hozzájuk küldött leveleket SPF vagy DKIM hitelesítse, a nagy mennyiségben küldőktől pedig mindkettőt és a DMARC-ot is. DKIM nélkül a levelek gyakrabban kerülnek a spam mappába. A DKIM az SPF rekorddal és a DMARC rekorddal együtt adja a teljes védelmet; a három különbségeiről az SPF, a DKIM és a DMARC összehasonlításáról szóló blogcikk ír.