 Magyar
 English



E-mail cím hamisításnak (angolul spoofing) azt nevezik, amikor valaki egy levél feladójaként olyan címet tüntet fel, amely nem az övé: például egy bank, egy szolgáltató, egy üzleti partner vagy akár az Ön saját címét. A címzett a levelezőprogramjában ezt a hamis feladót látja, ezért megbízhatóbbnak tartja a levelet, és könnyebben kattint a linkjére, nyitja meg a mellékletét vagy teljesíti a kérését.
Miért lehet egyáltalán hamisítani a feladót?
Az e-mail küldésére használt SMTP protokoll az 1980-as évekből származik, és eredetileg semmilyen ellenőrzést nem tartalmazott. Egy levélben két feladócím is van:
- a boríték feladója (envelope from, a levél fejlécében
Return-Pathnéven látszik), amelyet a szerverek a kézbesítéshez és a visszapattanó levelekhez használnak; - a Feladó (From) mező, amelyet a levelezőprogram megjelenít.
Mindkettőt a küldő írja be, és egyiknek sem kell egyeznie azzal, ki küldi valójában a levelet, ahogy egy postai borítékra is bárki bármilyen feladót írhat. Egy hamis levélhez ezért elég egy levelek küldésére képes szerver; a feladó meghamisításához nem kell feltörni semmit. A fejléc felépítését az e-mail részeiről szóló cikk mutatja be.
A hamisítás formái
- A pontos domain hamisítása: a levél például
ugyfelszolgalat@pelda.hucímről érkezik, pedig apelda.hutulajdonosához semmi köze. Ez ellen véd a legjobban a domain SPF, DKIM és DMARC beállítása (lásd lent). - Megjelenített név: a feladó neve „Pelda Bank Ügyfélszolgálat”, a mögötte álló cím azonban egy ingyenes postafiók, például
pelda.bank.ertesites@gmail.com. Mivel a telefonos levelezőprogramok sokszor csak a nevet mutatják, ez a leggyakoribb trükk. - Hasonló domain: a cím egy megtévesztésig hasonló domainről jön, például
pe1da.hu(egyes szám az l helyett),pelda-hu.comvagypelda.hu.ugyfelportal.xyz. - Eltérő válaszcím: a Feladó mező valódinak tűnik, de a
Reply-To(Válaszcím) mező egy idegen címre mutat, így a válasz a csalóhoz megy.
Ha egy levél a partner valódi postafiókjából érkezik, mert a jelszavát ellopták, az nem hamisítás: az ilyen levél minden ellenőrzésen átmegy. Ebben az esetben csak a tartalom gyanús volta (szokatlan kérés, új bankszámlaszám) és egy független csatornán, például telefonon kért megerősítés segít.
Mire használják?
A hamis feladójú levelek többsége adathalász e-mail: bejelentkezési adatokat, bankkártyaszámot kér, vagy kártevőt tartalmazó mellékletet küld. Cégeknél különösen veszélyes a vezetői csalás és a számlaszám-csere: a levél a cégvezető vagy egy beszállító nevében sürgős utalást kér, vagy közli, hogy „megváltozott a bankszámlaszámunk”. Ilyen kérést mindig telefonon, az Önnél már meglévő számon ellenőrizzen, ne a levélben megadotton.
Hogyan ismerheti fel a hamis feladót?
- Nézze meg a teljes feladócímet, ne csak a nevet: kattintson vagy koppintson a feladó nevére.
- Nézze meg, kinek válaszolna: ha a Válasz gombra kattintva idegen cím jelenik meg a Címzett mezőben, a levél gyanús.
- Figyeljen a levelezőprogram figyelmeztetéseire. A Gmail például jelzi, ha egy levél nem hitelesíthető, vagy ha a feladó címe mellett egy másik domain is megjelenik (via), vagyis a levelet egy másik domain szervere küldte.
- Ellenőrizze a hitelesítés eredményét a levél forrásában. Ehhez nyissa meg a levél teljes fejlécét:
- Gmail: a levél jobb felső sarkában a három pont menü, Eredeti megjelenítése;
- Roundcube webmail: a levél fölötti eszköztáron Még…, majd Forrás megtekintése;
- Outlook (asztali változat): nyissa meg a levelet, majd Fájl › Tulajdonságok, a fejléc az Internetes fejlécek mezőben van;
- Thunderbird: a levelet kijelölve a
Ctrl+Ubillentyűkombináció.
A fogadó szerver a fejlécbe egy Authentication-Results sort ír az ellenőrzések eredményével. Egy hamisított levélnél ez így nézhet ki (részlet):
Authentication-Results: mx.pelda-szolgaltato.hu;
    spf=fail smtp.mailfrom=pelda.hu;
    dkim=none;
    dmarc=fail header.from=pelda.hu
From: "Pelda Bank" <ugyfelszolgalat@pelda.hu>
Reply-To: pelda.bank.ugyintezes@gmail.com
A dmarc=fail azt jelenti, hogy a levél nem igazolta, hogy a Feladó mezőben álló domain nevében küldték. Egy valódi levélnél mindhárom eredmény jellemzően pass. Egy spf=fail önmagában még nem bizonyít hamisítást (egy továbbított levélnél például ez gyakori), de ha a DKIM és a DMARC is elbukik, a levél szinte biztosan nem attól jön, akinek mutatja magát. Csak azt az Authentication-Results sort vegye figyelembe, amelyet a saját levelezőszolgáltatója írt (ez van legfelül); az alatta lévő sorokat a küldő is beleírhatta.
A Received sorok a levél útját mutatják, alulról felfelé. Közülük az a megbízható, amelyet a saját szolgáltatója szervere írt, amikor átvette a levelet: a from után álló IP-cím annak a szervernek a címe, amelytől a levelet kapta. Ingyenes IP-cím lekérdező eszközünk megmutatja, melyik hálózathoz és szolgáltatóhoz tartozik a cím; egy banki levél, amely egy ismeretlen külföldi szerverről érkezett, nyilvánvalóan hamis. Az ennél lejjebb álló Received sorokat a küldő is meghamisíthatta, ezért a döntő mindig a hitelesítés eredménye.
Hogyan védheti meg a saját domainjét?
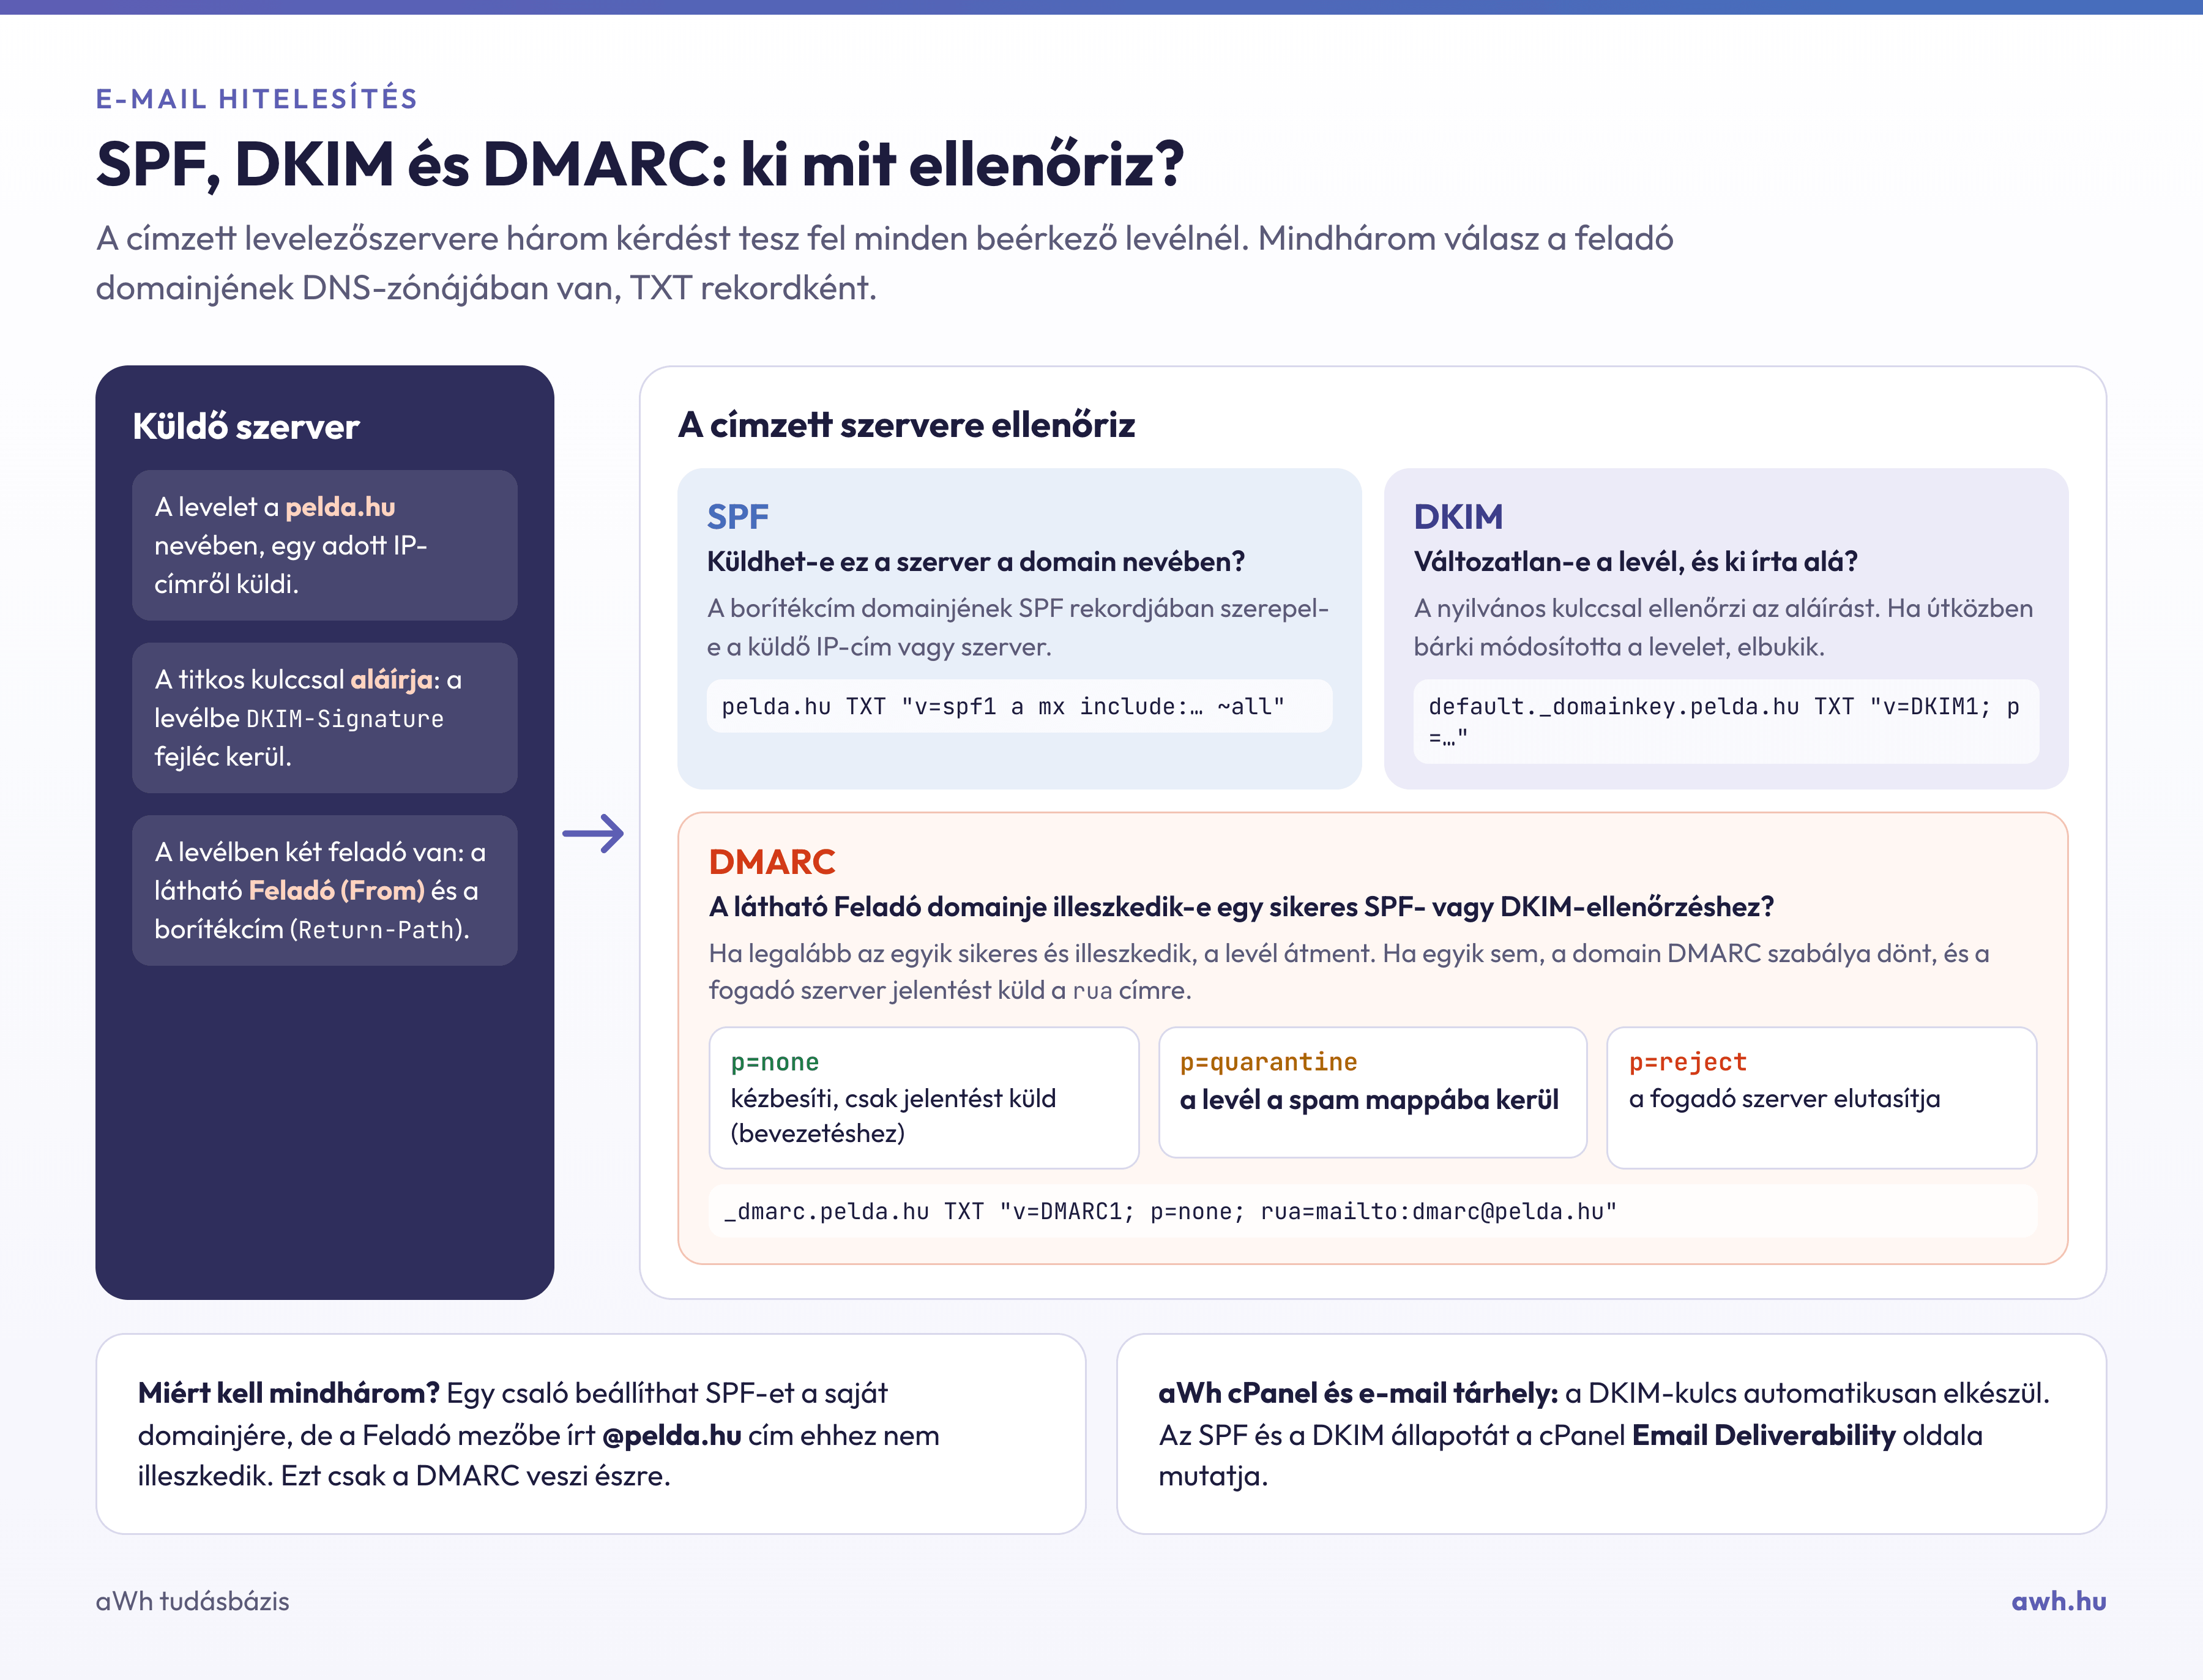
Azt nem lehet megakadályozni, hogy valaki az Ön domainjét írja egy levél Feladó mezőjébe, de azt igen, hogy a fogadó szerverek el is fogadják az ilyen levelet. Ehhez három DNS rekordot kell beállítani:
- SPF rekord: felsorolja, mely szerverek küldhetnek levelet a domain nevében. Ha a saját levelezőszerverén kívül hírlevélküldő, webáruház vagy számlázóprogram is küld a domainről, azoknak is szerepelniük kell benne.
- DKIM aláírás: a küldő szerver digitálisan aláírja a leveleket, a fogadó szerver pedig a DNS-ben közzétett kulccsal ellenőrzi, hogy a levél valóban a domainről jött, és útközben senki nem módosította.
- DMARC rekord: összekapcsolja a kettőt a Feladó mezővel, és megmondja a fogadó szervereknek, mit tegyenek a hitelesítésen elbukó levelekkel. Amíg a szabály
p=none, a hamis leveleket továbbra is kézbesítik; a tényleges védelmet ap=quarantine(spam mappába) és ap=reject(elutasítás) adja. A rekordruacímére érkező jelentésekből azt is látja, ki próbál a domain nevében levelet küldeni.
A DMARC-ot fokozatosan érdemes szigorítani, különben a saját, kimaradt szolgáltatásai levelei is elakadnak; a lépéseket a fent hivatkozott DMARC-cikk írja le. A beállításokat ingyenes SPF, DKIM és DMARC ellenőrző eszközeinkkel vizsgálhatja meg.
E-mail tárhely és cPanel tárhely szolgáltatásainkban a DKIM kulcs automatikusan elkészül. cPanelben az E-mail kézbesíthetőség (Email Deliverability) oldal mutatja, hogy az SPF és a DKIM rekord rendben van-e, a DMARC rekordot pedig a Zónaszerkesztő (Zone Editor) oldalon veheti fel. Ha a domain DNS-ét máshol kezeli, a rekordokat ott kell beállítani.
Levelezésre nem használt domainek
A csalók szívesen használják azokat a domaineket, amelyekről soha nem megy ki levél, mert ezeknek gyakran semmilyen védelmük nincs. Ha egy domainje csak weboldalhoz vagy átirányításhoz kell, tegye közzé, hogy nem küld és nem fogad levelet:
pelda.hu.          TXT   "v=spf1 -all"
_dmarc.pelda.hu.   TXT   "v=DMARC1; p=reject"
pelda.hu.          MX    0 .
Az első rekord szerint egyetlen szerver sem küldhet levelet a domain nevében, a második szerint az ilyen leveleket el kell utasítani, a harmadik (null MX) pedig azt jelzi, hogy a domain levelet sem fogad; ha a zónában már vannak MX rekordok, ezeket ilyenkor törölje.
Mi a teendő, ha az Ön domainjével küldenek hamis leveleket?
Erre általában az utal, hogy ismeretlen címekre küldött levelekről kap visszapattanó értesítéseket, vagy a partnerei olyan levelekről kérdezik, amelyeket nem Ön írt.
- Zárja ki, hogy a fiókját törték fel. Nézze meg az Elküldött mappát; ha a levelek ott vannak, vagy a fiókból tömegesen ment ki levél, nem hamisításról van szó. Ilyenkor a feltört e-mail fiókról szóló cikk lépéseit kövesse.
- Ellenőrizze és szigorítsa a DMARC-ot. Ha nincs DMARC rekordja, vagy
p=nonea szabály, a fogadó szerverek nagy része továbbra is kézbesíti a hamis leveleket. - Szóljon a partnereinek, ha a levelek őket célozták, különösen ha számlát vagy utalást kértek.
A visszapattanó értesítések önmagukban nem jelentenek veszélyt, és a DMARC szigorítása után megritkulnak.
Amit a címzettként tehet
- Jelszót, kártyaadatot soha ne adjon meg egy levélben kapott linken; nyissa meg a szolgáltató oldalát a saját könyvjelzőjéből. A lakat ikon és a HTTPS ma már nem jelzi, hogy egy oldal megbízható: a hamis oldalaknak is van érvényes SSL tanúsítványa, az csak azt garantálja, hogy a kapcsolat titkosított.
- Szokatlan kérést (utalás, számlaszám-változás, belépési adatok) mindig egy független csatornán ellenőrizzen.
- Kapcsolja be a kétlépcsős azonosítást, ahol lehet, hogy egy kicsalt jelszó önmagában ne legyen elég.
- A gyanús levelet jelölje spamnek vagy adathalásznak a levelezőprogramjában, ezzel a szűrőt is tanítja.
Az e-mail hitelesítés három elemének különbségeit az SPF, a DKIM és a DMARC összehasonlításáról szóló blogcikk, az adathalász levelek elleni védekezést a phishing védelemről szóló útmutató mutatja be részletesebben.