 Deutsch
 Magyar
 English



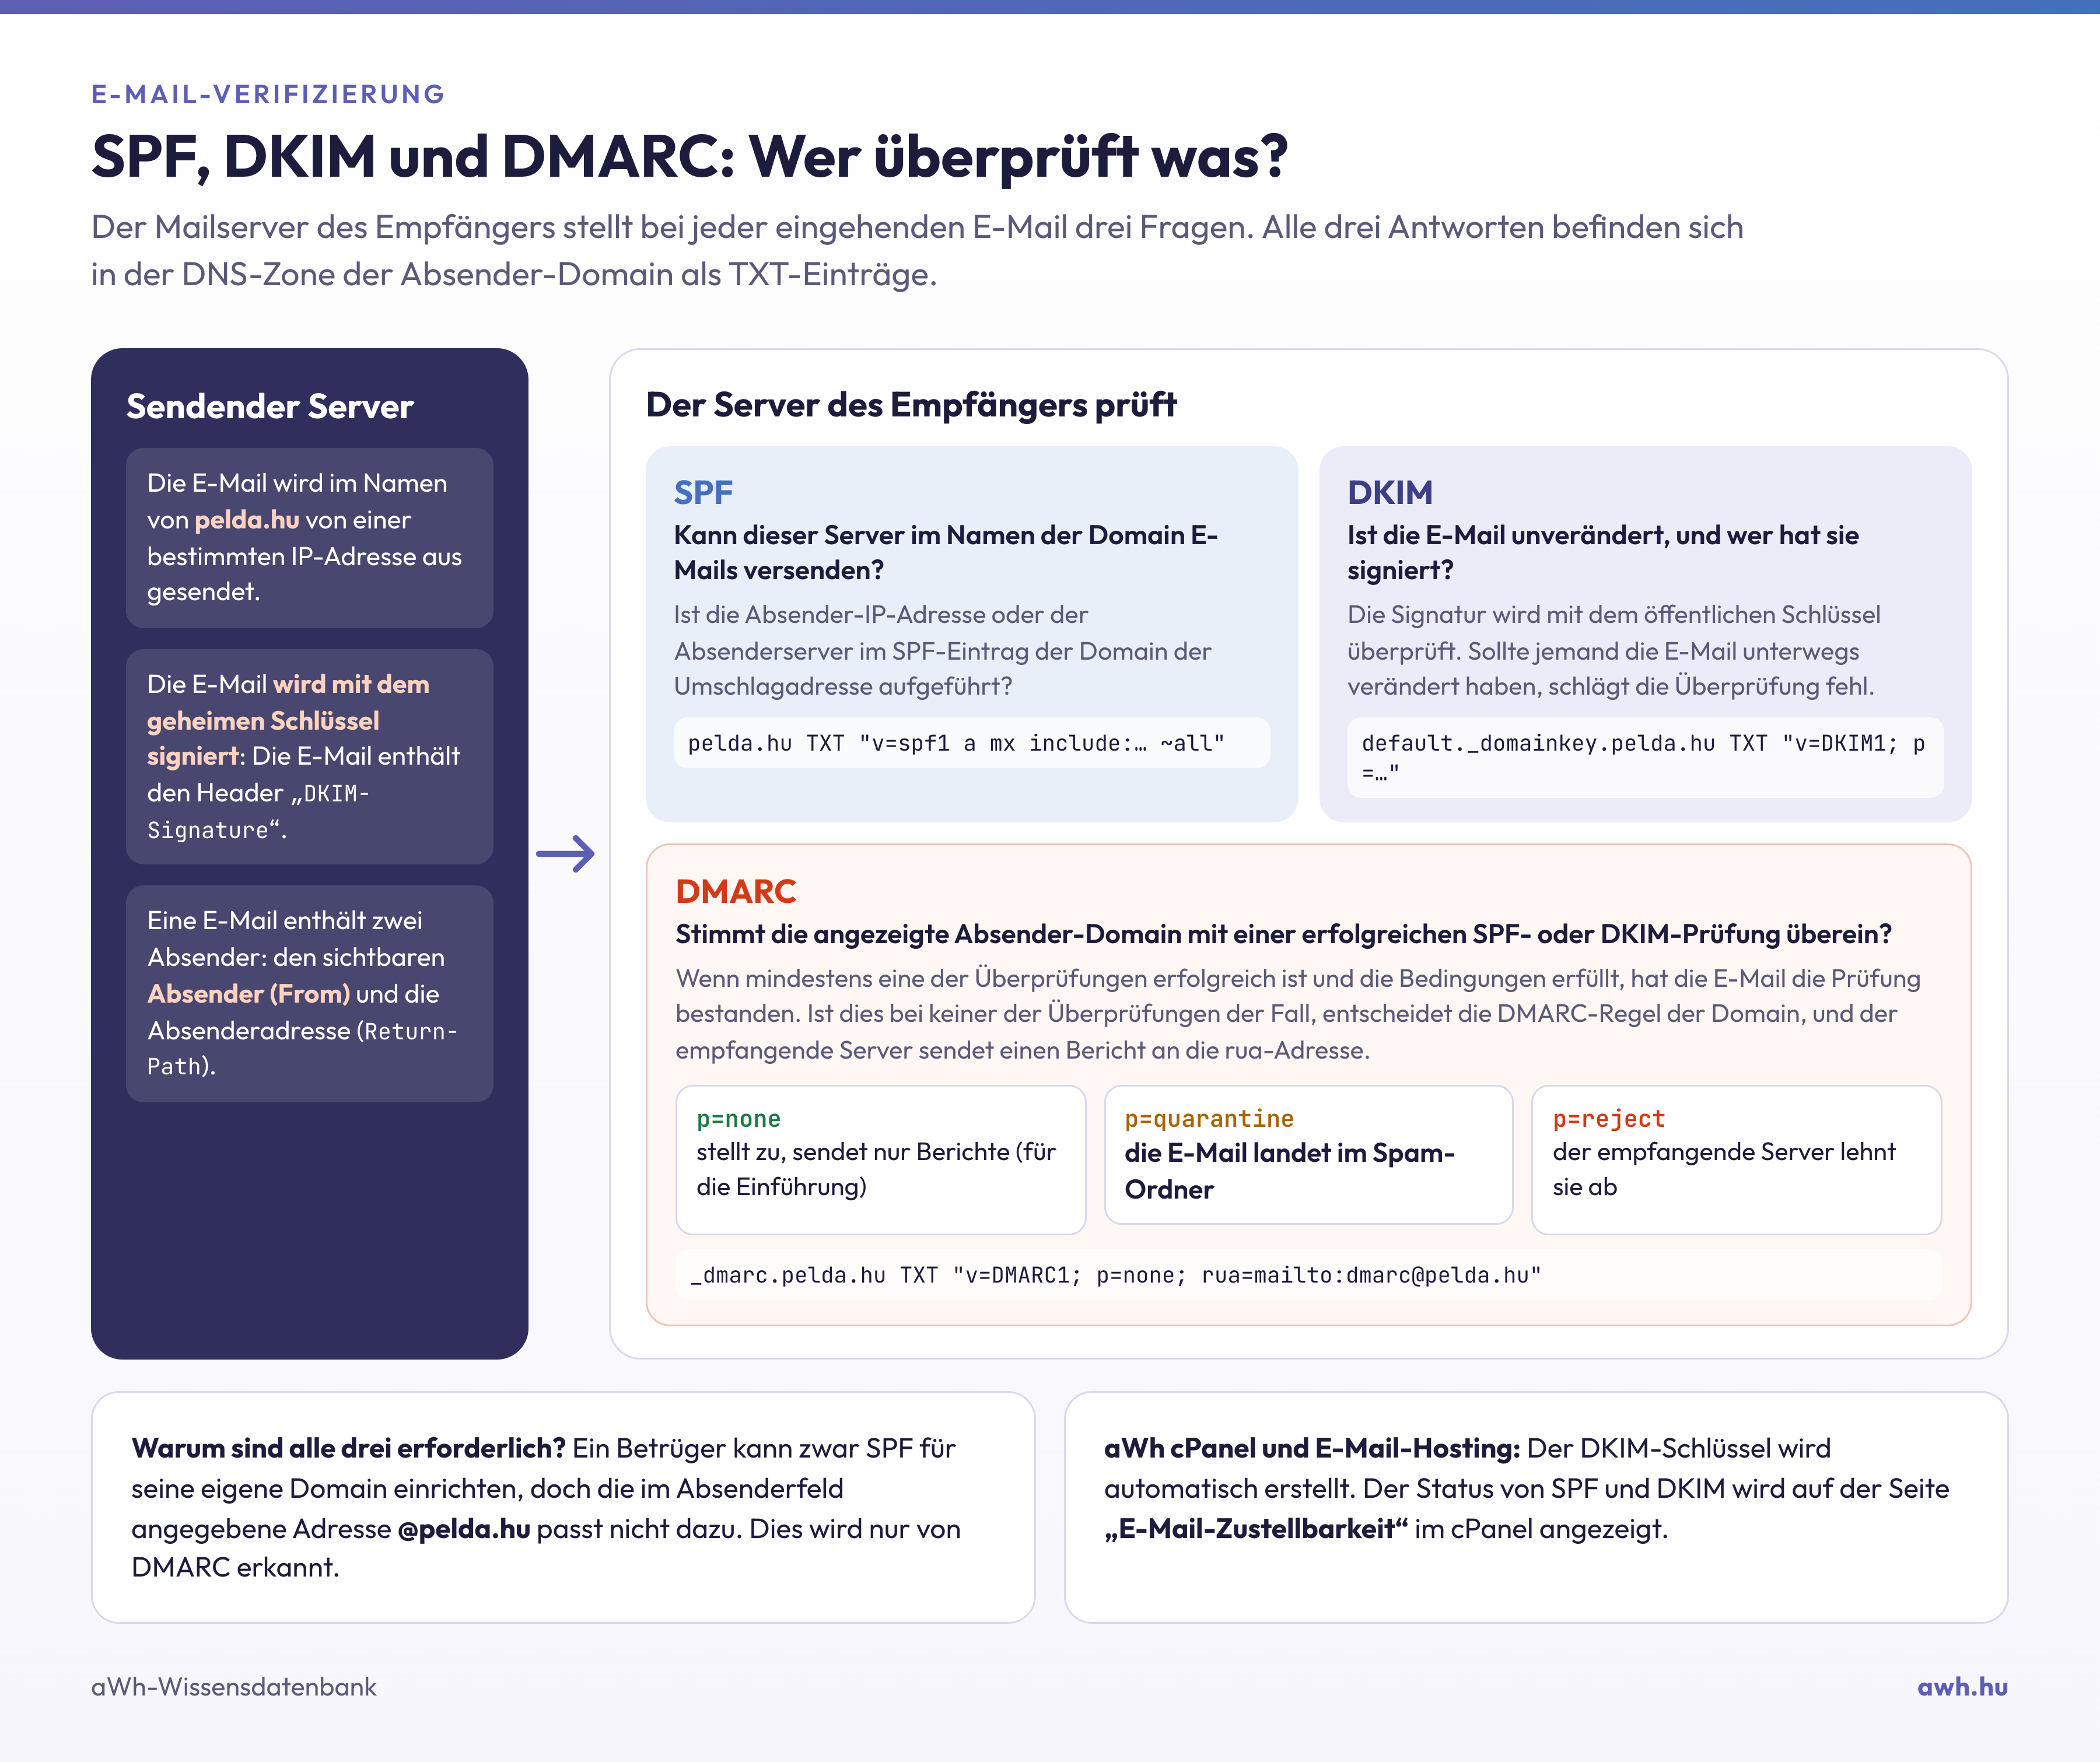
Der SPF-Eintrag (Sender Policy Framework) ist ein TXT-Eintrag, der festlegt, welche Domain berechtigt ist, E-Mails vom Server zu versenden (oder umgekehrt, von welchen Servern aus E-Mails unter einer bestimmten Domain versendet werden dürfen). Sein vorrangiges Ziel ist die Eindämmung von E-Mail-Fälschungen, und er ist am wirksamsten, wenn er mit einem DMARC-Eintrag kombiniert wird.
Die Geschichte von SPF
SPF wurde erstmals im Jahr 2000 erwähnt. In den folgenden Jahren wurde die SPF-Spezifikation in mehreren Entwürfen weiterentwickelt. In der Zwischenzeit wurde die ursprüngliche Bezeichnung SPF (Sender Permitted From) in „Sender Policy Framework“ geändert.
Die IETF-Arbeitsgruppe für SPF hat versucht, SPF und den Vorschlag von Microsoft zur Caller-ID zusammenzuführen. Der nächste Versuch erfolgte mit der „klassischen“ Version von SPF. Dies führte 2006 zum ersten experimentellen RFC und schließlich 2014 zum vorgeschlagenen Standard-SPF, der im selben Jahr unter der Bezeichnung RFC 7208 bekannt wurde.
Inzwischen haben sich E-Mail-Authentifizierungsverfahren ähnlich wie SPF weiterentwickelt und zu Techniken wie DKIM und DMARC geführt. SPF spielt nach wie vor eine wichtige Rolle bei der Feststellung, ob eine E-Mail DMARC-konform ist.
SPF in der Praxis
Der SPF-Eintrag ist ein DNS-Eintrag, der zur DNS-Zone der Domain hinzugefügt werden muss. In diesem SPF-Eintrag können Sie festlegen, welche IP-Adressen und/oder Hostnamen berechtigt sind, E-Mails von der jeweiligen Domain zu versenden.
Der Empfänger der E-Mail verwendet die „Envelope-From“-Adresse der E-Mail (meistens den Return-Path-Header), um zu überprüfen, ob die IP-Adresse des Absenders dazu berechtigt war. Dies geschieht, noch bevor er den Text der Nachricht erhält. Wenn der sendende E-Mail-Server nicht im SPF-Eintrag einer bestimmten Domain aufgeführt ist, wird die von diesem Server stammende E-Mail als verdächtig eingestuft, und der Empfänger der E-Mail kann sie ablehnen.
Ein Beispiel für einen SPF-Eintrag:
v=spf1 a:mail.solarmora.com ip4:192.72.10.10 include:_spf.google.com ~all
Lassen Sie uns die Zeichenfolge Zeichen für Zeichen entschlüsseln und sehen, was die einzelnen Elemente bedeuten:
- v – Geben Sie die Version des verwendeten SPF-Eintrags an. Die Version muss stets „spf1“ lauten, da diese von den weiterleitenden Servern allgemein anerkannt ist.
- + – Dies ist ein Attribut und die Abkürzung für „pass all“.
- mx – Legt den DNS-MX-Eintrag der aktuellen (oder angegebenen) Domain als gültige Absenderquelle fest.
- a – Legt den DNS-A-Eintrag der aktuellen (oder angegebenen) Domain als gültige Absenderquelle fest.
- ip4:<IP> – Dies entspricht den beiden oben genannten Fällen, allerdings vergleicht der Mailserver in diesem Fall die nach „ip4:“ angegebene IP-Adresse oder den IP-Adressbereich mit der IP-Adresse des sendenden Servers.
- ip6:<IP> – Entspricht dem oben Genannten, jedoch mit IPv6-Adressen und -Bereichen.
- include – Lädt die SPF-Einträge einer anderen Domain.
- ~ – Dies ist ein weiteres Attribut, das sich auf den Begriff „Soft Fail“ bezieht. Dieses Attribut bedeutet, dass der Absender die SPF-Prüfung nicht besteht, die E-Mail jedoch nicht blockiert, sondern als Spam markiert wird.
- - (Minuszeichen) – Ebenfalls ein Attribut; wenn Sie dieses jedoch verwenden, wird die empfangene E-Mail bei einer Übereinstimmung mit diesem Element sofort verworfen oder abgelehnt.
- all – Alle Werte, die zuvor nicht gesondert aufgeführt oder erläutert wurden.
Wie lässt sich dies überprüfen?
Mit unserem kostenlosen SPF-Prüftool können Sie den SPF-Eintrag Ihrer Domain überprüfen: Das Tool expandiert die „include“-Elemente und zeigt an, wenn der Eintrag das Limit von 10 DNS-Abfragen überschreitet. Dabei werden alle „include“-Elemente, „a“-mx- und „redirect“-Einträge berücksichtigt, einschließlich derjenigen in den referenzierten Einträgen; bei Überschreitung des Limits ignorieren die empfangenden Server den gesamten Eintrag. Das Gleiche gilt, wenn die Domain über zwei SPF-Einträge verfügt. Mit dem Tool können Sie auch überprüfen, ob eine bestimmte Absender-IP-Adresse dem Eintrag entspricht. Über die Befehlszeile lässt sich der Eintrag wie folgt abfragen:
dig TXT pelda.hu +short
Wofür eignet sich SPF nicht?
SPF ist eine hervorragende Methode zur Authentifizierung von E-Mails. Es gibt jedoch einige Einschränkungen, die Sie beachten sollten.
- SPF überprüft nicht die „From“-Kopfzeile. Diese Kopfzeile wird in den meisten E-Mail-Clients als tatsächlicher Absender der Nachricht angezeigt. SPF überprüft nicht die „From“-Kopfzeile, sondern ermittelt die Absenderdomain anhand der „Envelope From“-Kopfzeile.
- Die SPF-Prüfung bricht ab, wenn eine E-Mail-Weiterleitung erfolgt. In diesem Fall wird der „Weiterleiter“ zum neuen „Absender“ der Nachricht, und die vom neuen Empfänger durchgeführten SPF-Prüfungen werden nicht bestanden. Um diesen Fehler zu beheben, wurde die SRS-Technologie (Sender Rewriting Scheme) entwickelt.
- SPF verfügt über keine Berichtsfunktion, was dessen Wartung erschwert.