 Deutsch
 Magyar
 English



Ein DNS-Server (auch als Nameserver bezeichnet) ist eine spezielle Server-Software, die eine DNS-Datenbank nutzt, um Anfragen zum Domain-Namen-System zu beantworten. Da sich DNS-Server in der Regel auf dedizierten Rechnern befinden, werden Computer, auf denen die entsprechenden Programme installiert sind, ebenfalls als DNS-Server bezeichnet.
Dank des DNS können Internetnutzer eine Domain, also einen einprägsamen Namen, in die Adresszeile ihres Browsers eingeben. Im Internet verfügt jede Domain über mindestens eine IP-Adresse, die Computer für die Kommunikation im Netzwerk benötigen. Der DNS-Server kennt die Zuordnungen zwischen Domänen und IP-Adressen und weiß, an welchen anderen DNS-Server die Anfrage weitergeleitet werden muss. Wenn Sie eine Website aufrufen, geht daher zunächst eine Anfrage an einen oder mehrere DNS-Server, damit Sie schließlich eine Verbindung zur Website herstellen können. Dies macht die DNS-Server zu einem zentralen Bestandteil des funktionierenden Internets.
Verschiedene Arten von DNS-Servern
Bei der Funktionsweise des DNS wird zwischen autoritativen und nicht-autoritativen DNS-Servern unterschieden.
- Die autoritativen DNS-Server speichern in ihrer DNS-Datenbank die gesicherten Domäneninformationen für eine bestimmte Zone des Domänennamensraums. Das DNS ist so aufgebaut, dass zu jeder Zone mindestens ein autoritativer Nameserver gehört. Solche Systeme werden in der Regel als Servercluster realisiert, in dem die gleichen Zonendaten von einem Master-System und mehreren Slave-Systemen gespeichert werden. In diesem Fall werden diese als primäre und sekundäre Nameserver bezeichnet. Diese Art der Redundanz erhöht die Zuverlässigkeit und Verfügbarkeit der autoritativen Nameserver.
- Nicht-autoritative DNS-Server verwenden nicht die Daten aus ihrer eigenen Zonendatei, sondern die DNS-Daten eines Nameservers aus zweiter oder dritter Hand. Eine solche Situation tritt ein, wenn ein Nameserver aufgrund seines eigenen Datenbestands eine Anfrage nicht beantworten kann und die Informationen von einem anderen Nameserver bezieht (Rekursion). Diese DNS-Daten werden vorübergehend im lokalen Speicher abgelegt (Caching) und bei neuen Abfragen weitergeleitet. Da sich die Einträge in der eigentlichen Zonendatei jedoch in der Zwischenzeit geändert haben können, sind DNS-Informationen von nicht authentifizierten Nameservern nicht sicher.
Wie bearbeiten DNS-Server DNS-Anfragen?
Die Auflösung einer DNS-Anfrage zur entsprechenden IP-Adresse erfolgt Schritt für Schritt wie folgt:
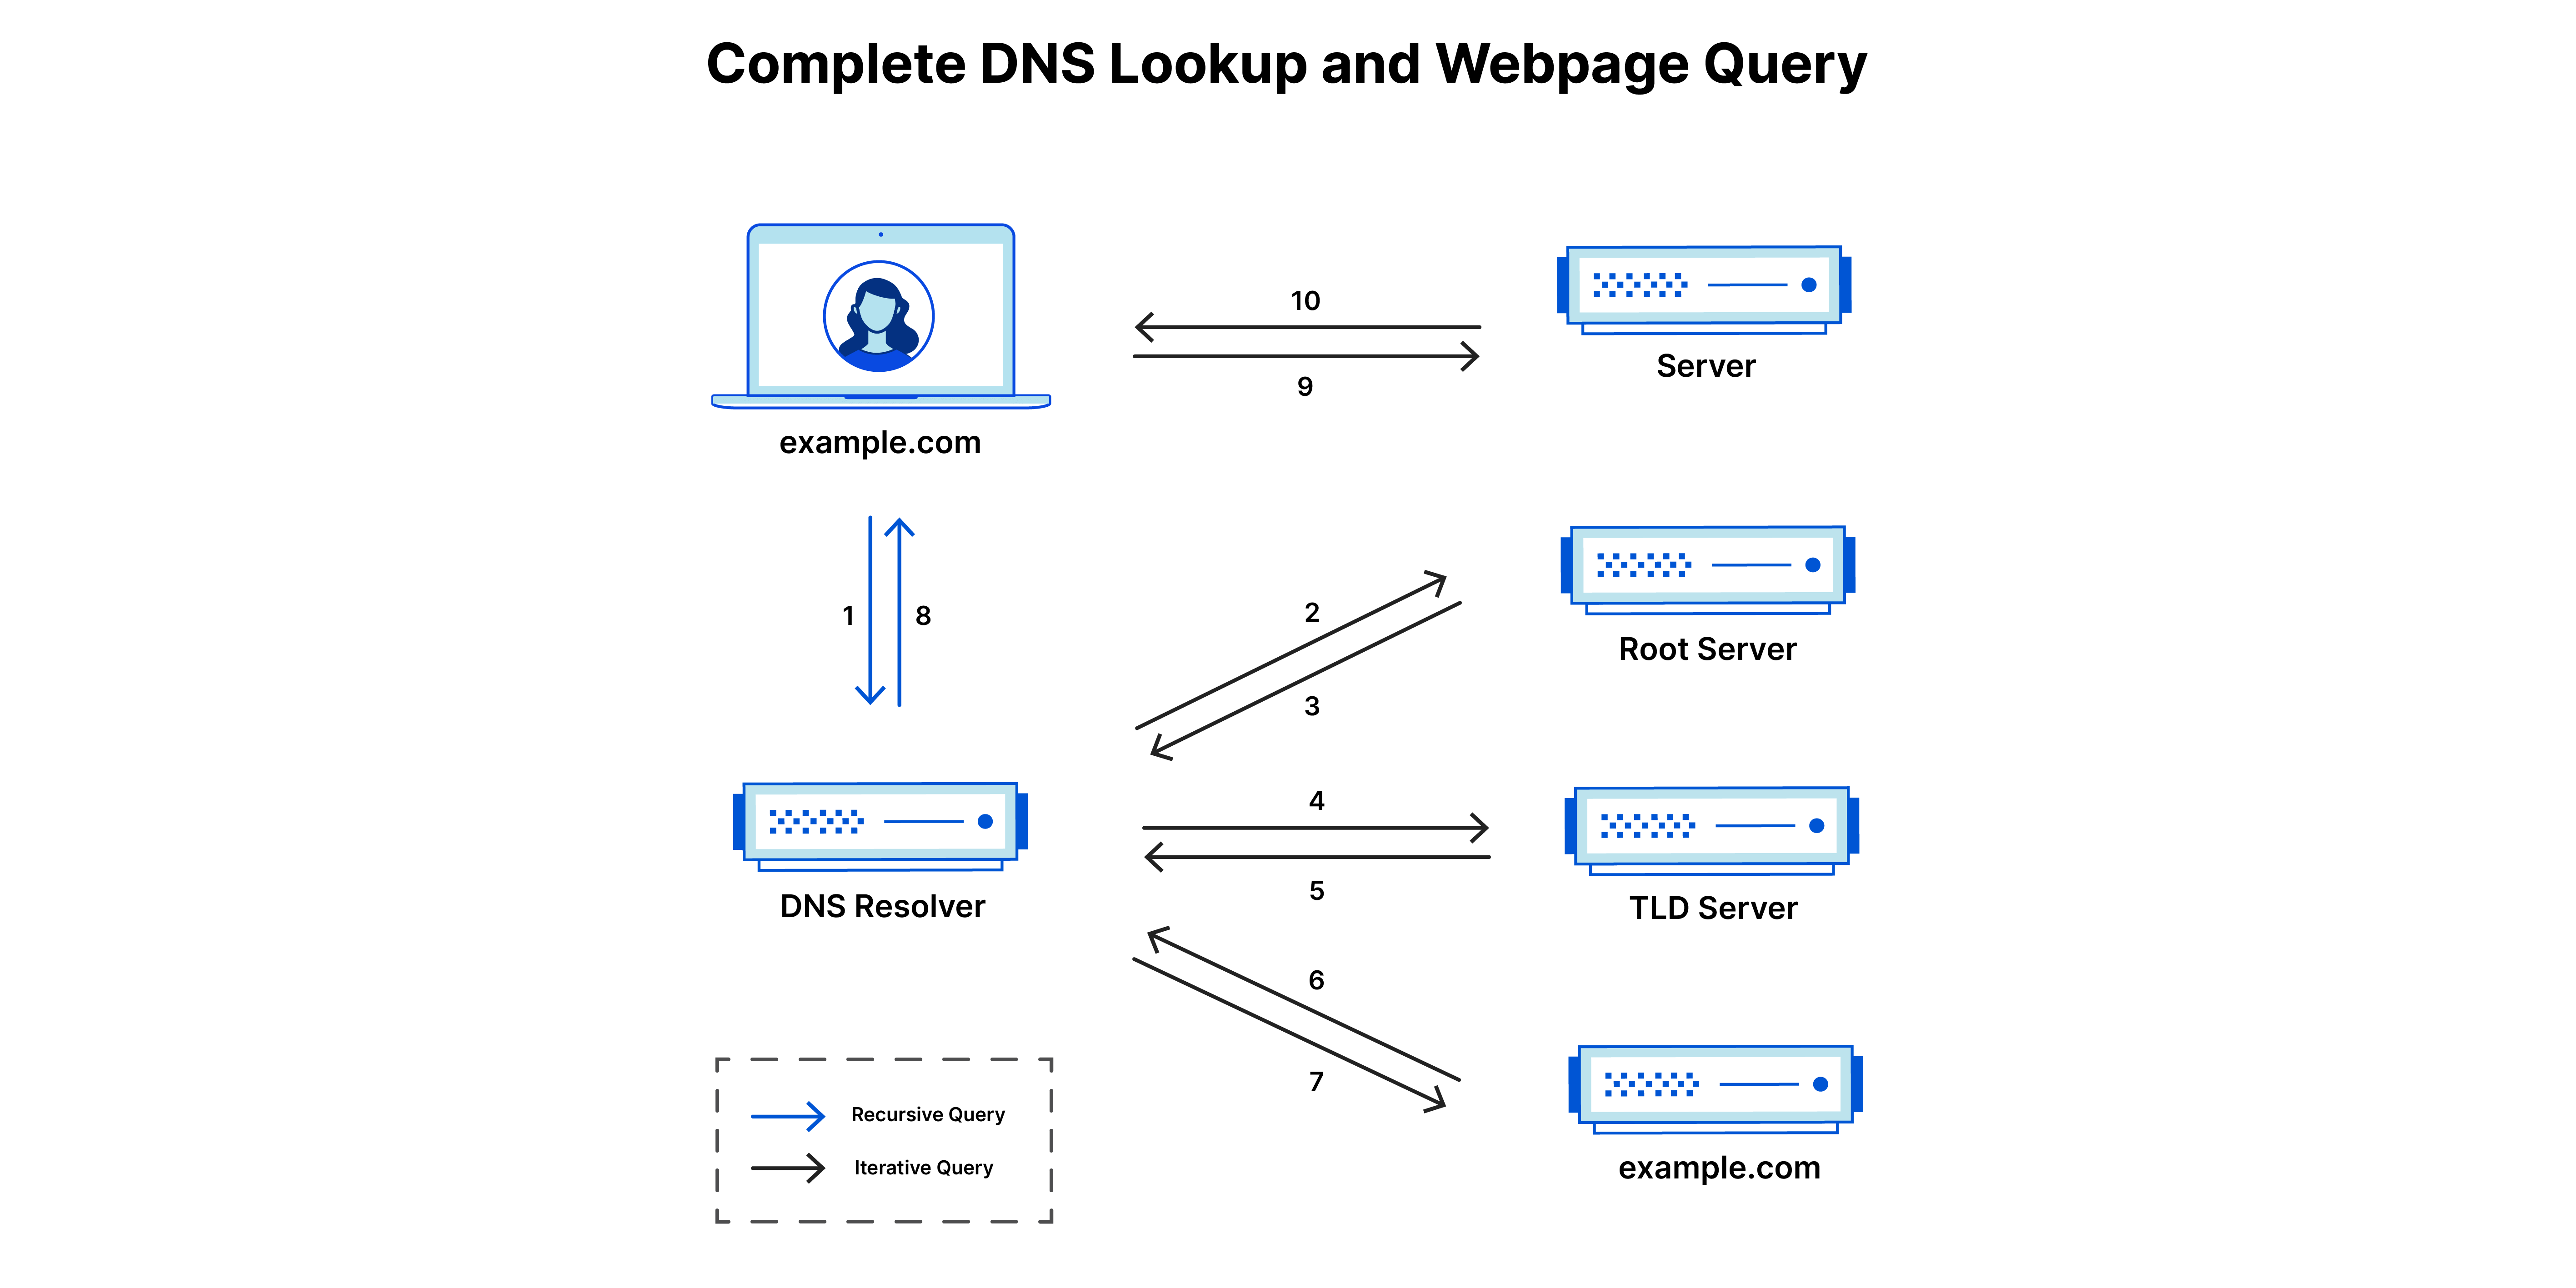
- Der Nutzer gibt den Begriff „example.com“ in seinen Webbrowser ein; die Anfrage gelangt ins Internet und wird von einem rekursiven DNS-Resolver empfangen.
- Der Resolver fragt daraufhin den DNS-Root-Nameserver (.) ab.
- Der Root-Server antwortet daraufhin dem Resolver mit der Adresse eines DNS-Servers der obersten Ebene (TLD) (z. B. .com oder .net), der die Daten für seine eigenen Domains speichert. Bei der Suche nach example.com wird unsere Anfrage an die .com-TLD weitergeleitet.
- Der Resolver sendet daraufhin eine Anfrage an die TLD „.com“.
- Der TLD-Server antwortet daraufhin mit der IP-Adresse des Nameservers der Domain, also example.com.
- Schließlich sendet der rekursive Resolver eine Anfrage an den Nameserver der Domain.
- Der Nameserver sendet daraufhin die IP-Adresse von example.com an den Auflöser zurück.
- Der DNS-Resolver übermittelt dem Webbrowser daraufhin die IP-Adresse der ursprünglich angeforderten Domain.
Nachdem die 8 Schritte der DNS-Abfrage die IP-Adresse von example.com zurückgegeben haben, kann der Browser seine Anfrage an den Server senden, der die Website bereitstellt (Schritt 9), woraufhin dieser seine Antwort zurücksendet (Schritt 10).
Was passiert, wenn ein DNS-Server ausfällt?
Wenn ein DNS-Server nicht antwortet oder vollständig ausfällt, kann der Prozess der Namensauflösung nicht ordnungsgemäß abgeschlossen werden. Dies führt zu Betriebsunterbrechungen. Da ein Ausfall des DNS-Servers jederzeit auftreten kann, ist es sinnvoll, Ihre DNS-Infrastruktur so ausfallsicher wie möglich zu gestalten.
Zu diesem Zweck können zwei Nameserver für dieselbe DNS-Zone betrieben werden. Ein Server wird als primärer Server, der andere als sekundärer Server bezeichnet. Die Kunden müssen beide Server so konfigurieren, dass bei einem Ausfall eines Servers der andere DNS-Server dessen Funktion übernehmen kann.